Взлом Bitget на $387 млн: протокол NEAR заблокировал отмывание части средств, а SEC смягчила позицию по стейкингу
 ·
29.09.2026 09:58
·
3 минуты чтения
Криптовалютная индустрия продолжает устранять последствия одной из крупнейших атак 2026 года: биржа Bitget начала поэтапное восстановление операций после кражи активов на сумму $387,5 млн. Одновременно команда децентрализованного протокола NEAR Intents отчиталась о срыве попытки хакеров отмыть более $50 млн через их инфраструктуру. На фоне этих событий Комиссия по ценным бумагам и биржам США (SEC) опубликовала долгожданные ориентиры для рынка, смягчив риторику в отношении ликвидного стейкинга и обратного выкупа токенов.
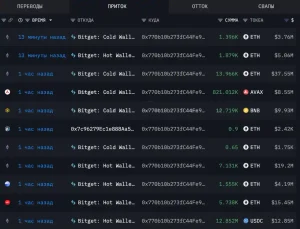
Инцидент с Bitget произошел 24 сентября. Злоумышленники воспользовались брешью в стороннем защитном сервисе, завладели внутренними учетными данными и сгенерировали поддельные распоряжения на вывод криптовалюты. Приватные ключи и холодные хранилища биржи не пострадали, однако после учета украденных активов в сетях Tron и Zcash итоговый ущерб вырос с первоначальных $351,6 млн до $387,5 млн.
Площадка покрывает убытки клиентов из собственного фонда защиты пользователей объемом свыше $464 млн, говорится в официальном отчете Bitget. Вывод Bitcoin возобновили 28 сентября, операции с Ethereum стали доступны 29 сентября, расчеты в USDT вернутся 30 сентября, а полный доступ к фиату, P2P-сделкам и остальным альткоинам планируют закрыть к 2 октября.
Блокировка в NEAR Intents: отказ в проводке вместо конфискации
Сразу после взлома нападавшие попытались пропустить через кроссчейн-систему NEAR Intents свыше $50 млн, рассчитывая запутать следы транзакций. Защитный модуль SHIELD идентифицировал адреса преступников и отклонил заявки на обмен и перевод средств на указанную сумму.
При этом формулировка о «возврате или заморозке $50 млн» не соответствует действительности, уточняет Crypto.news. Протокол лишь отказался обрабатывать транзакции: хакеры сохранили контроль над непринятыми активами и перенаправили их в другие миксеры и мосты. Непосредственно в момент исполнения смарт-контрактов удалось заморозить лишь около $503 тыс., а транзакции еще на $166 тыс. успели пройти до срабатывания фильтра.
Случай вновь разделил криптосообщество: сторонники полной децентрализации критикуют выборочную цензуру транзакций в permissionless-системах, тогда как разработчики протокола настаивают, что открытый код не должен служить бесплатным инструментом для легализации украденного.
Новые разъяснения SEC: стейкинг и тест Хоуи
Параллельно регуляторное крыло индустрии получило важный сигнал от властей США. Департамент корпоративных финансов SEC выпустил обновленный свод ответов на частые вопросы (FAQ), касающийся применения теста Хоуи к цифровым активам, сообщается на официальном портале регулятора.
Специалисты комиссии пришли к двум важным выводам:
- регулярный обратный выкуп (buyback) токенов командой уже работающей сети сам по себе не доказывает существование инвестиционного контракта;
- токены ликвидного стейкинга (LST) при соблюдении ряда технических условий могут классифицироваться как цифровые товары или инструменты фиксации доли, а не как ценные бумаги.
Юристы подчеркивают, что данные тезисы являются служебными разъяснениями сотрудников ведомства, а не новым федеральным законом. Они не имеют обязательной судебной силы и требуют индивидуального анализа каждого блокчейн-проекта. Тем не менее документ задает более прозрачные правила игры для разработчиков DeFi-протоколов в США, снижая риск внезапных судебных исков за базовые механики стимулирования сети.