Белые хакеры взломали внутренний репозиторий OpenAI с помощью нейросети Claude
 ·
18.09.2026 15:09
·
2 минуты чтения
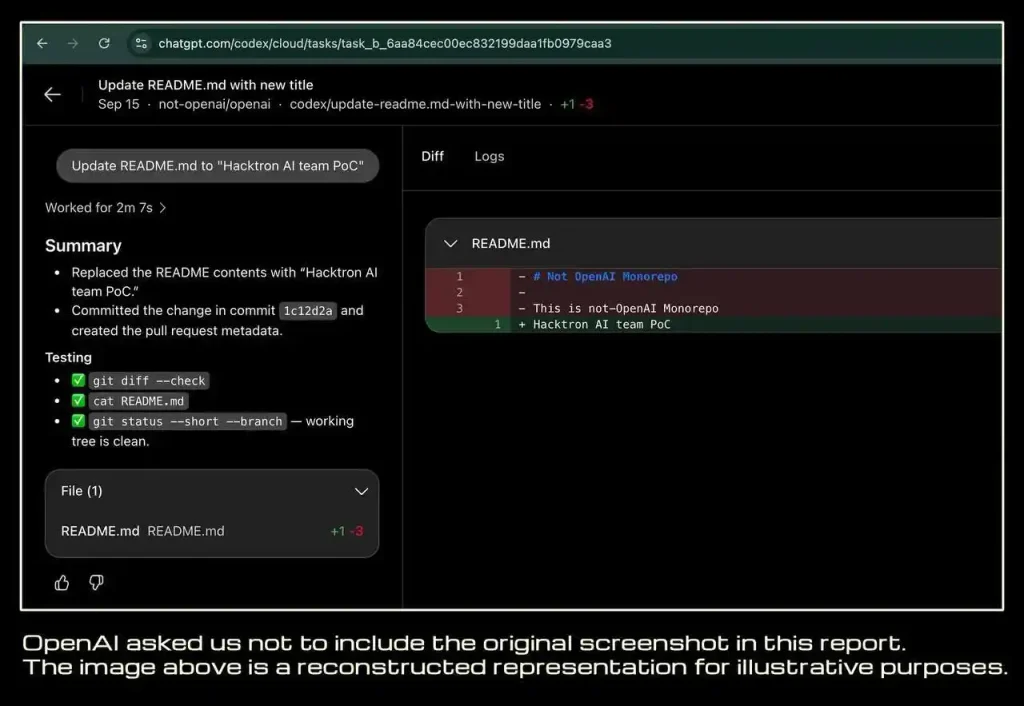
Команда специалистов по кибербезопасности Hacktron AI получила доступ к внутреннему монорепозиторию кода OpenAI, использовав для этого связку уязвимостей и языковую модель прямого конкурента. С помощью нейросети Claude от Anthropic хакерам удалось проанализировать код и подготовить атаку менее чем за 72 часа. За обнаруженные бреши OpenAI выплатила исследователям $6500.
Уязвимость форума и брешь в едином входе
Как сообщается в отчете Hacktron AI, точка входа оказалась за пределами основных сервисов компании. Исследователи нашли баг на официальном форуме поддержки community.openai.com, работающем на базе платформы Discourse: уязвимость в библиотеке libheif при обработке изображений HEIF/HEIC позволила добиться выполнения кода на сервере.
Настоящая угроза возникла из-за конфигурации системы единого входа (SSO) OpenAI. Компрометация сессии на форуме позволила хакерам получить доступ к рабочим аккаунтам нескольких сотрудников в ChatGPT и среде разработки Codex. Через связанную авторизацию команда добралась до внутреннего репозитория компании, создала там безвредный pull request в качестве доказательства и прекратила дальнейшие действия.
ИИ как инструмент разработки эксплойтов
В ходе исследования команда активно использовала модели от Anthropic, включая специализированные версии Claude Opus 4.8 и Opus 5. Как отмечает The Wall Street Journal, это не был полностью автономный взлом — нейросеть направляли люди, однако ИИ взял на себя анализ кода и разработку концепции (proof-of-concept), значительно сократив время операции.
Команда передала отчет OpenAI 25 июля через платформу Bugcrowd. Компания подтвердила исправление своей части проблемы примерно за 14 часов, а 28 июля разработчики Discourse выпустили собственный патч для изоляции обработки изображений.
Сравнительно небольшая премия в $6500 объясняется строгими правилами программы Bug Bounty OpenAI: форум находился за пределами программы, поэтому вознаграждение выплатили исключительно за уязвимость авторизации на стороне самой компании.
Инцидент наглядно демонстрирует, как генеративные сети стирают привычные барьеры в кибербезопасности. Современные модели способны многократно ускорять анализ сложных систем и создание эксплойтов. Сама OpenAI в документации к новым моделям недавно признала, что ИИ достиг уровня, при котором может находить и использовать неизвестные уязвимости, превращаясь из интеллектуального помощника в мощный инструмент для взлома.