Google закрыла опасную уязвимость в модемах Pixel: злоумышленники проводили «zero-click» атаки
 ·
18.09.2026 16:15
·
2 минуты чтения
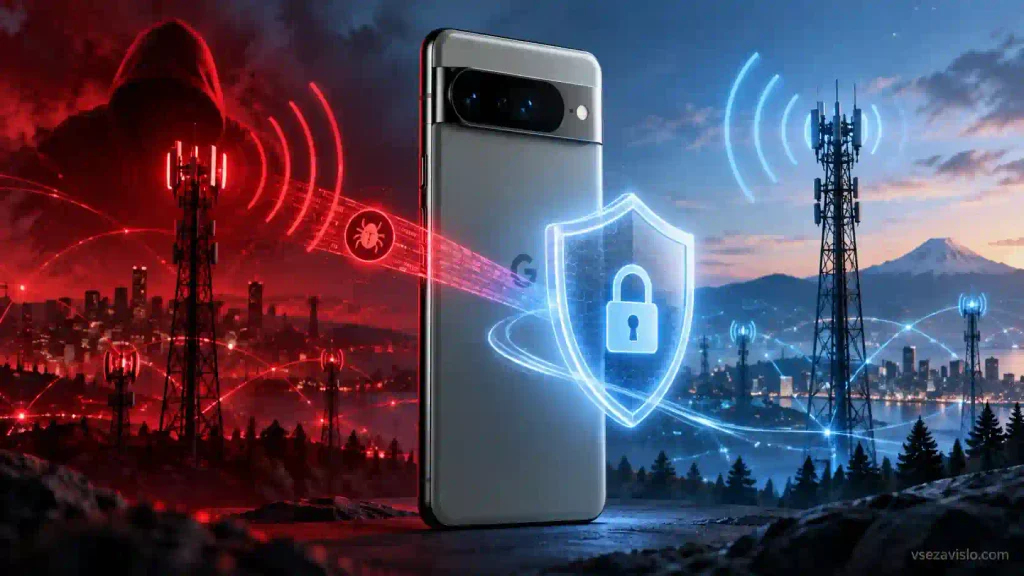
Компания Google выпустила экстренное сентябрьское обновление безопасности для смартфонов Pixel, устраняющее критическую уязвимость в прошивке сотового модема. Брешь, получившая идентификатор CVE-2026-58704, позволяла атакующим получить повышенные привилегии в системе без какого-либо участия владельца смартфона. По официальным данным корпорации, уязвимость уже использовалась в ограниченных по масштабу целевых атаках.
Что такое zero-click и почему это опасно
Уязвимость классифицируется как «zero-click» (атака без щелчка), так как для заражения устройства пользователю не нужно открывать фишинговые ссылки, скачивать файлы или запускать вредоносные приложения. Проникновение происходит на уровне взаимодействия смартфона с сотовой сетью.
Согласно официальному бюллетеню безопасности Android, техническая проблема заключалась в логической ошибке проверки прав доступа в компоненте Cellular Modem. Эксперты NIST присвоили уязвимости высокий рейтинг опасности — 8,8 балла из 10 по шкале CVSS.
Важно отметить, что атака требует от злоумышленника нахождения в радиусе действия сети или специального радиооборудования для взаимодействия с устройством жертвы (вектор «proximal/adjacent»). Это означает, что массового удаленного взлома всех Pixel через обычный интернет не происходило: хакерам необходимо было физически находиться относительно недалеко от целей.
Что на самом деле грозило пользователям
Вирусные публикации в сети приписывают уязвимости возможность мгновенного получения «полного контроля над данными пользователя». В сообщении Google формулировки куда более сдержанны: компания подтверждает факт повышения привилегий на уровне модема, но не уточняет, удавалось ли злоумышленникам выйти из защищенной среды коммуникационного чипа в основную систему Android и считывать личные файлы.
Характер атак Google охарактеризовала как «ограниченный и целенаправленный» (limited, targeted exploitation). Это указывает на то, что брешь использовали против небольшого числа конкретных лиц, а не в рамках глобальной кампании против всех владельцев Pixel.
Как защитить свой смартфон
Исправление безопасности вошло в сентябрьский пакет патчей с уровнем сборки «2026-09-05» или новее. Google настоятельно рекомендует владельцам всех поддерживаемых моделей Pixel проверить наличие обновлений:
- Перейдите в «Настройки» (Settings);
- Выберите раздел «Система» (System);
- Нажмите «Обновление программного обеспечения» (System Update) и установите доступные апдейты.
Хотя в сентябрьском бюллетене исправлено более ста различных недочетов, именно уязвимость в модеме выделена как первоочередная из-за факта ее эксплуатации в реальных условиях. Рекомендуется не откладывать установку патча, чтобы исключить любые риски, связанные с компрометацией коммуникационного узла вашего смартфона.