Google закрила небезпечну вразливість у модемах Pixel: зловмисники проводили zero-click-атаки
 ·
18.09.2026 16:15
·
2 хвилини читання
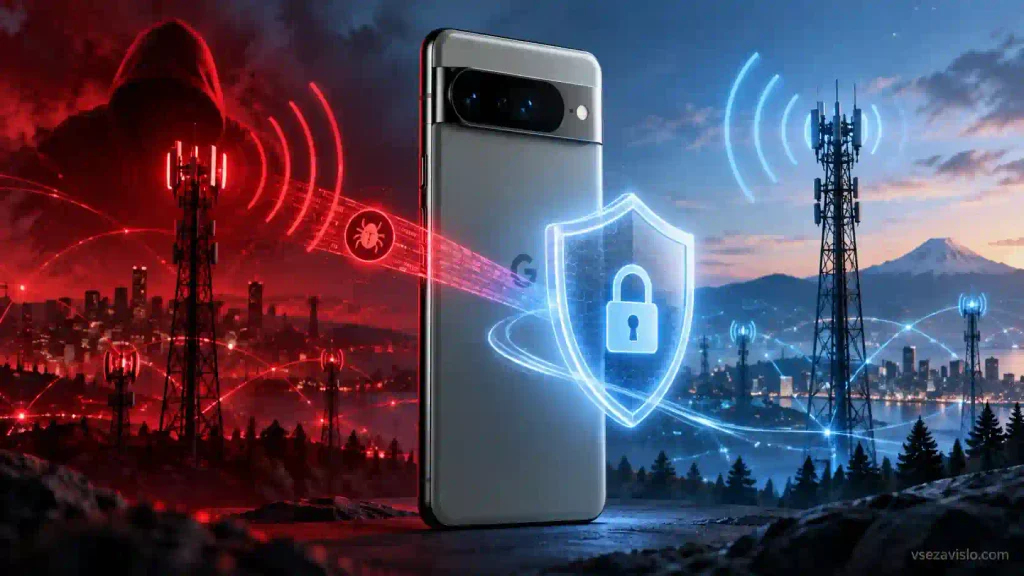
Google випустила позапланове вересневе оновлення безпеки для смартфонів Pixel, яке усуває критичну вразливість у прошивці стільникового модема. Прогалина, що отримала ідентифікатор CVE-2026-58704, дозволяла атакувальникам підвищити привілеї в системі без жодної участі власника смартфона. За офіційними даними корпорації, вразливість уже використовували в обмежених за масштабом цільових атаках.
Що таке zero-click і чому це небезпечно
Уразливість класифікують як zero-click (атака без кліку), адже для зараження пристрою користувачеві не потрібно відкривати фішингові посилання, завантажувати файли чи запускати шкідливі застосунки. Проникнення відбувається на рівні взаємодії смартфона зі стільниковою мережею.
Згідно з офіційним бюлетенем безпеки Android, технічна проблема полягала в логічній помилці перевірки прав доступу в компоненті Cellular Modem. Експерти NIST присвоїли вразливості високий рейтинг небезпеки — 8,8 бала з 10 за шкалою CVSS.
Важливо зазначити, що атака вимагає від зловмисника перебування в радіусі дії мережі або спеціального радіообладнання для взаємодії з пристроєм жертви (вектор proximal/adjacent). Це означає, що масового віддаленого зламу всіх Pixel через звичайний інтернет не було: хакерам потрібно було фізично перебувати відносно недалеко від цілей.
Що насправді загрожувало користувачам
Вірусні публікації в мережі приписують уразливості можливість миттєво отримати «повний контроль над даними користувача». У повідомленні Google формулювання значно стриманіші: компанія підтверджує факт підвищення привілеїв на рівні модема, але не уточнює, чи вдавалося зловмисникам вийти із захищеного середовища комунікаційного чипа в основну систему Android і зчитувати особисті файли.
Характер атак Google описала як «обмежене й цілеспрямоване використання» (limited, targeted exploitation). Це вказує на те, що прогалину використовували проти невеликої кількості конкретних осіб, а не в межах глобальної кампанії проти всіх власників Pixel.
Як захистити свій смартфон
Виправлення безпеки увійшло до вересневого пакета патчів із рівнем збірки «2026-09-05» або новішим. Google наполегливо радить власникам усіх підтримуваних моделей Pixel перевірити наявність оновлень:
- Перейдіть у «Налаштування» (Settings);
- Виберіть розділ «Система» (System);
- Натисніть «Оновлення програмного забезпечення» (System Update) і встановіть доступні оновлення.
Хоча у вересневому бюлетені виправлено понад сто різних недоліків, саме вразливість у модемі позначено як першочергову через факт її використання в реальних умовах. Радимо не відкладати встановлення патча, щоб виключити будь-які ризики, пов’язані з компрометацією комунікаційного вузла вашого смартфона.