Злам Bitget на $387 млн: протокол NEAR заблокував відмивання частини коштів, а SEC пом’якшила позицію щодо стейкінгу
 ·
29.09.2026 09:58
·
3 хвилини читання
Криптовалютна індустрія й далі долає наслідки однієї з найбільших атак 2026 року: біржа Bitget почала поетапно відновлювати роботу після крадіжки активів на суму $387,5 млн. Водночас команда децентралізованого протоколу NEAR Intents відзвітувала про зрив спроби хакерів відмити понад $50 млн через їхню інфраструктуру. На тлі цих подій Комісія з цінних паперів і бірж США (SEC) опублікувала довгоочікувані орієнтири для ринку, пом’якшивши риторику щодо ліквідного стейкінгу та зворотного викупу токенів.
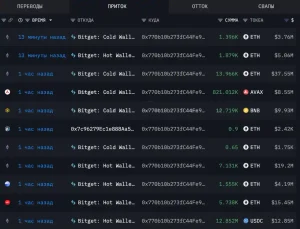
Інцидент із Bitget стався 24 вересня. Зловмисники скористалися вразливістю в сторонньому захисному сервісі, заволоділи внутрішніми обліковими даними та згенерували підроблені розпорядження на виведення криптовалюти. Приватні ключі й холодні сховища біржі не постраждали, проте після врахування викрадених активів у мережах Tron і Zcash підсумкові збитки зросли з початкових $351,6 млн до $387,5 млн.
Площадка покриває збитки клієнтів із власного фонду захисту користувачів обсягом понад $464 млн, ідеться в офіційному звіті Bitget. Виведення Bitcoin відновили 28 вересня, операції з Ethereum стали доступні 29 вересня, розрахунки в USDT повернуться 30 вересня, а повний доступ до фіату, P2P-угод та решти альткоїнів планують відкрити до 2 жовтня.
Блокування в NEAR Intents: відмова в проводці замість конфіскації
Одразу після зламу нападники спробували пропустити через кроссчейн-систему NEAR Intents понад $50 млн, розраховуючи заплутати сліди транзакцій. Захисний модуль SHIELD ідентифікував адреси злочинців і відхилив заявки на обмін і переказ коштів на зазначену суму.
Водночас формулювання про «повернення або заморожування $50 млн» не відповідає дійсності, уточнює Crypto.news. Протокол лише відмовився обробляти транзакції: хакери зберегли контроль над неприйнятими активами й перенаправили їх в інші міксери та мости. Безпосередньо в момент виконання смарт-контрактів вдалося заморозити лише близько $503 тис., а транзакції ще на $166 тис. встигли пройти до спрацювання фільтра.
Цей випадок знову розколов криптоспільноту: прихильники повної децентралізації критикують вибіркову цензуру транзакцій у permissionless-системах, тоді як розробники протоколу наполягають, що відкритий код не повинен слугувати безкоштовним інструментом для легалізації викраденого.
Нові роз’яснення SEC: стейкінг і тест Хоуї
Паралельно регуляторне крило індустрії отримало важливий сигнал від влади США. Департамент корпоративних фінансів SEC опублікував оновлений звід відповідей на часті запитання (FAQ), що стосується застосування тесту Хоуї до цифрових активів, повідомляється на офіційному порталі регулятора.
Фахівці комісії дійшли двох важливих висновків:
- регулярний зворотний викуп (buyback) токенів командою мережі, яка вже працює, сам собою не доводить існування інвестиційного контракту;
- токени ліквідного стейкінгу (LST) за дотримання низки технічних умов можуть класифікуватися як цифрові товари або інструменти фіксації частки, а не як цінні папери.
Юристи наголошують, що ці тези є службовими роз’ясненнями співробітників відомства, а не новим федеральним законом. Вони не мають обов’язкової судової сили й потребують індивідуального аналізу кожного блокчейн-проєкту. Утім документ задає прозоріші правила гри для розробників DeFi-протоколів у США, знижуючи ризик раптових судових позовів за базові механіки стимулювання мережі.