Куди зникли $387,5 млн після зламу Bitget: хакери встигли перевести активи в біткоїн через децентралізовані мережі
 ·
03.10.2026 15:57
·
3 хвилини читання
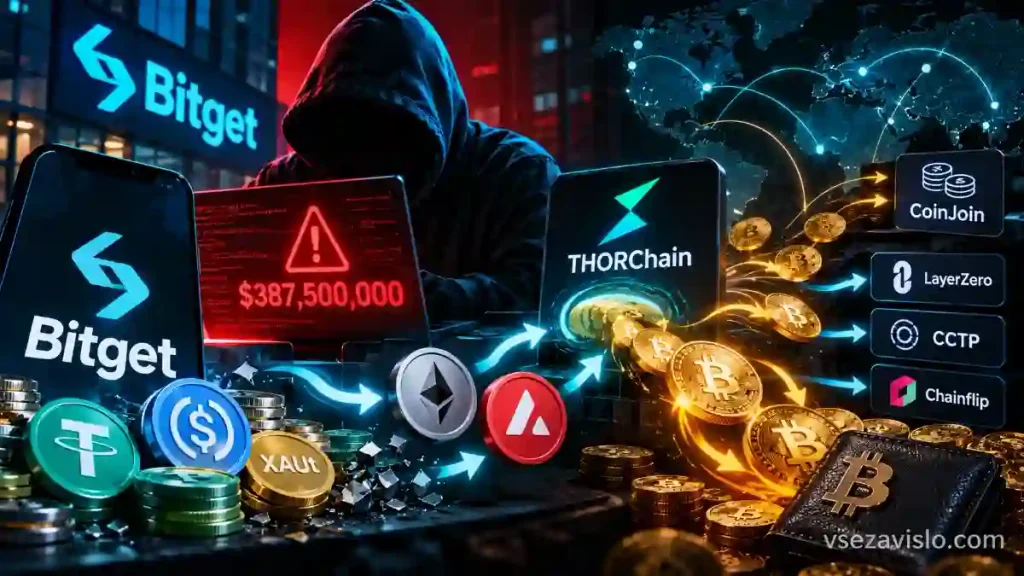
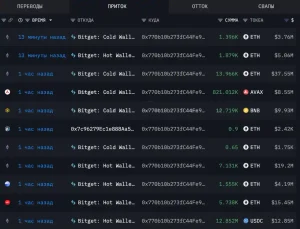
24 вересня криптобіржа Bitget зазнала масштабної атаки, внаслідок якої зловмисники вивели 387,5 млн доларів. Аналітики відстежили маршрут викраденого капіталу й дійшли невтішного для платформи висновку: повернути кошти буде практично неможливо. Хакери діяли за заздалегідь відпрацьованим сценарієм, миттєво позбувшись стейблкоїнів, які можна заблокувати, і перевівши левову частку суми в біткоїн через децентралізовані кроссчейн-протоколи.
За заявою самої криптобіржі, зловмисникам не вдалося зламати холодні сховища чи скомпрометувати приватні ключі. Вони скористалися уразливістю нульового дня в сторонньому захисному продукті, заволоділи внутрішніми обліковими даними з високими привілеями й надсилали підроблені команди на виведення коштів безпосередньо в систему гарячих гаманців. Спочатку збитки оцінювали в 351,6 млн доларів, але після врахування транзакцій у мережах Zcash і TRON підсумкова сума зросла.
Гонка з часом: чому хакери поспішали обміняти USDT
Головна проблема під час крадіжки централізованих стейблкоїнів (USDT, USDC) — здатність компаній Tether і Circle одним кліком вносити адреси хакерів до чорного списку й заморожувати токени на рахунках. Зловмисники чудово це розуміли: згідно з розслідуванням BlockSec, усі викрадені стейблкоїни й токенізоване золото (XAUt) було конвертовано в ETH та AVAX не пізніше ніж через 41 хвилину після зламу.
Зрештою емітентам стейблкоїнів і біржам вдалося заблокувати лише близько 840 тисяч доларів — це всього 0,2% від загального обсягу викраденого.
Наступним кроком стала консолідація капіталу в мережі Bitcoin з використанням міксерів і децентралізованих майданчиків. Станом на кінець вересня атакувальники утримували активи приблизно на 342 млн доларів, причому понад 83% цієї суми вже перебувало в BTC, а частину коштів (близько 3,94 млн) прогнали через сервіс анонімізації CoinJoin, остаточно заплутуючи сліди.
Ідеологічний розкол у DeFi: THORChain проти NEAR Intents
Відмивання таких обсягів оголило ідеологічну проблему всередині сектору децентралізованих фінансів (DeFi). Основним каналом для переведення активів з інших мереж у біткоїн став протокол THORChain — через нього пройшло близько 269 млн доларів, пов’язаних зі зламом. Bitget публічно закликала команду протоколу внести адреси хакерів до чорного списку, однак розробники відмовилися це робити, пославшись на децентралізовану архітектуру майданчика, у яку не закладено механізмів ручної цензури.
Зовсім інакше відреагував проєкт NEAR Intents. Його захисна система SHIELD зафіксувала спроби зловмисників провести через сервіс транзакції на сумарно 50 млн доларів. Автоматика відхилила переважну більшість підозрілих запитів, а близько 503 тисяч доларів вдалося зупинити прямо під час виконання операції.
На тлі інциденту в мережі з’явилися чутки про причетність до атаки північнокорейських урядових хакерів, однак експерти BlockSec закликають не поспішати з висновками. Схожість методів відмивання говорить лише про те, що замовники зламу користуються послугами одних і тих самих тіньових крипто-пралень, а не обов’язково належать до одного хакерського угруповання.
Сама біржа Bitget впоралася з наслідками кризи без шкоди для клієнтів. 2 жовтня компанія повідомила про повне відновлення всіх операцій з виведення коштів, фіатних шлюзів і P2P-сервісів. Баланси користувачів не постраждали, а власний гарантійний фонд захисту платформи (Protection Fund) було поповнено на суму понад 300 млн доларів.