Шахраї розмістили фальшивий «Plus 5.6» просто на ChatGPT.com і заражали ПК через підроблену CAPTCHA
 ·
01.10.2026 17:37
·
3 хвилини читання
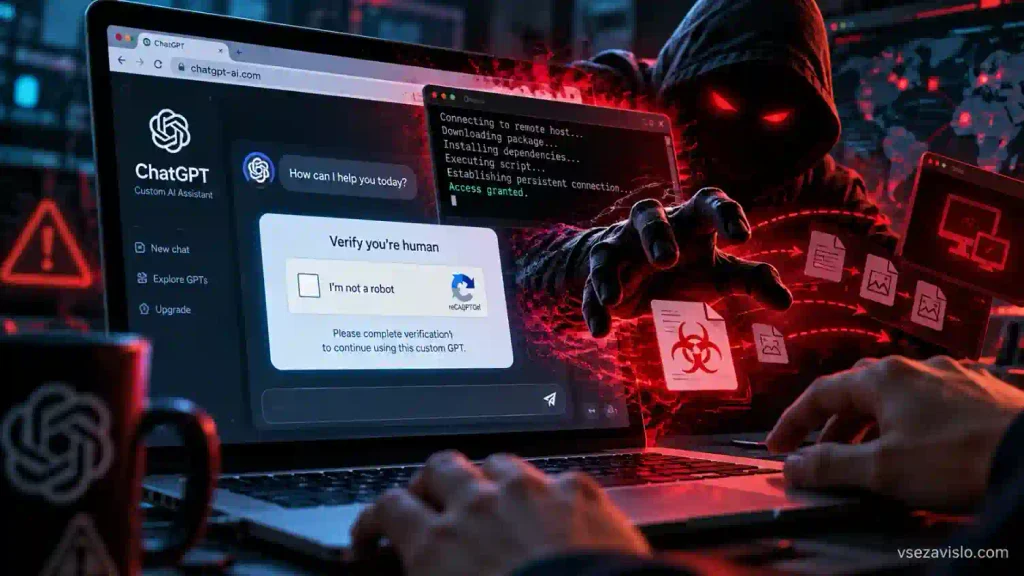
Дослідники Huntress виявили шкідливу кампанію, у якій зловмисники використали Custom GPT на справжньому домені ChatGPT.com, щоб поширювати троян віддаленого доступу. Підроблений бот мав назву «Plus 5.6» і був оформлений так, щоб користувач міг прийняти його за нову модель ChatGPT.
Особливо переконливою схему робило те, що жертви справді опинялися на chatgpt.com, а не на схожому фішинговому домені. У деяких розслідуваних випадках на шкідливий Custom GPT користувачі переходили через рекламний результат Google за запитом «chatgpt».
Єдиною помітною підказкою на самій сторінці була позначка про те, що GPT створив сторонній community builder. Custom GPT справді є штатною функцією ChatGPT, однак конкретного бота налаштували зловмисники.
Підроблений ChatGPT відправляв користувачів на фальшиву CAPTCHA
Після будь-якого повідомлення «Plus 5.6» показував повідомлення про нібито обмежену доступність основного сервісу й пропонував скористатися «резервним доменом».
Посилання вже виводило користувача за межі ChatGPT – на сторінку Google Sites, замасковану під перевірку Cloudflare.
Там застосовували поширену схему ClickFix. Замість звичайної CAPTCHA користувачеві пропонували самостійно відкрити PowerShell і вставити запропоновану команду.
Саме цей крок і запускав зараження. Простого відкриття ChatGPT.com або сторінки Google Sites для встановлення шкідливого ПО було недостатньо.
Як з’ясували фахівці Huntress, PowerShell завантажував обфускований скрипт, який встановлював шкідливий MSI-пакет і запускав багатоетапний ланцюжок зараження.
Зловмисники використали навіть легітимний підписаний файл Canon для DLL sideloading – завантаження шкідливої бібліотеки через довірений застосунок.
Троян отримував майже повний контроль над комп’ютером
Фінальним навантаженням ставав RAT, який дослідники позначили як @input.
Шкідлива програма здатна запускати віддалені сеанси робочого столу й транслювати зображення з екрана, отримувати доступ до вебкамери, мікрофона та системного аудіо.
Також у неї вбудовано файловий менеджер із пошуком за вмістом комп’ютера та можливість непомітно завантажувати додаткові EXE, DLL, MSI, PowerShell-скрипти та інші файли.
Для закріплення в Windows використовували одразу два механізми – запис в автозапуск і заплановане завдання. Вони регулярно відновлювалися, якщо користувач або захисне ПЗ видаляли лише один із компонентів.
Huntress розслідувала щонайменше 40 пов’язаних інцидентів
Huntress зафіксувала щонайменше 40 інцидентів, пов’язаних із доменом Google Sites цієї кампанії.
Водночас напряму підтвердити, що зараження почалося саме через шкідливий Custom GPT, дослідникам вдалося у двох випадках. Решта інцидентів були пов’язані з тією самою інфраструктурою, але початковий канал переходу визначити вдалося не завжди.
Про перший виявлений «Plus 5.6» Huntress повідомила OpenAI, після чого його видалили до 25 вересня. Уже 27 вересня фахівці знайшли ще один Custom GPT, пов’язаний із тією самою кампанією.
Схема показує, що знайомий домен сам собою більше не гарантує безпеки подальших інструкцій. Особливо небезпечні будь-які «CAPTCHA» та перевірки, які вимагають відкрити PowerShell, Terminal або вікно «Виконати» й вручну вставити команду – нормальна вебперевірка користувача цього не потребує.