Білі хакери зламали внутрішній репозиторій OpenAI за допомогою нейромережі Claude
 ·
18.09.2026 15:09
·
2 хвилини читання
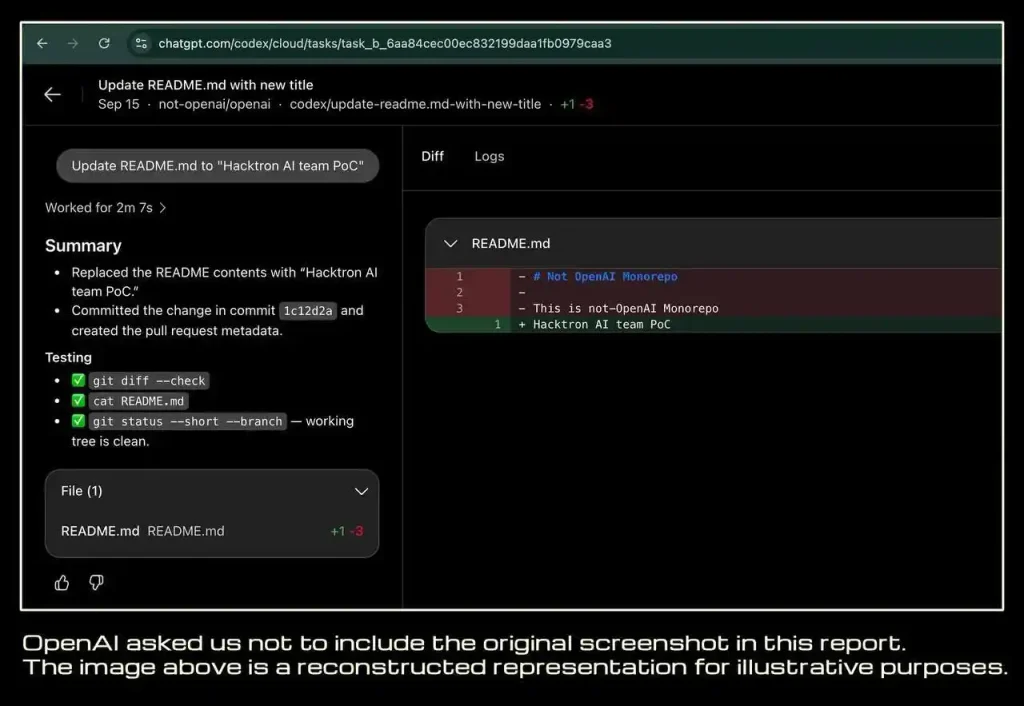
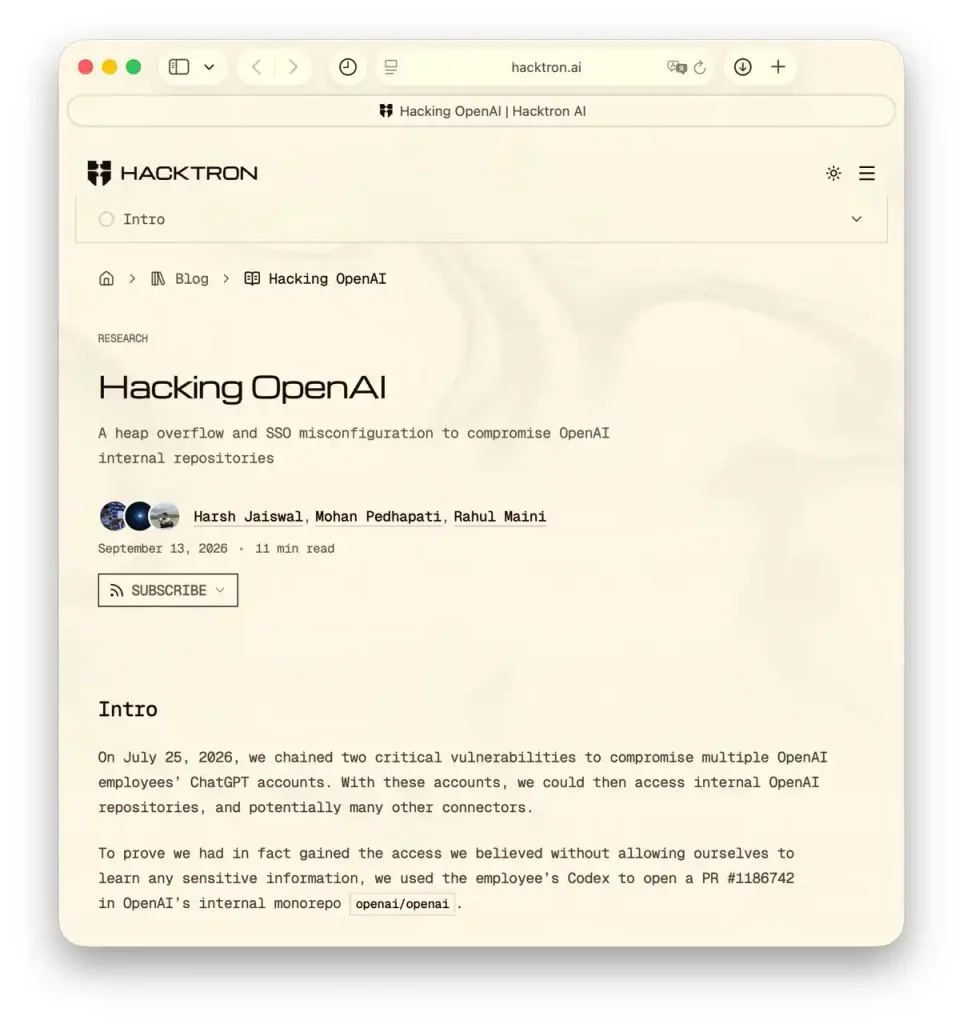
Команда фахівців із кібербезпеки Hacktron AI отримала доступ до внутрішнього монорепозиторію коду OpenAI, використавши для цього поєднання вразливостей і мовну модель прямого конкурента. За допомогою нейромережі Claude від Anthropic хакери змогли проаналізувати код і підготувати атаку менш ніж за 72 години. За виявлені прогалини OpenAI виплатила дослідникам $6500.
Уразливість форуму та прогалина в єдиному вході
Як ідеться у звіті Hacktron AI, точкою входу виявився не основний сервіс компанії. Дослідники знайшли баг на офіційному форумі підтримки community.openai.com, що працює на платформі Discourse: уразливість у бібліотеці libheif під час обробки зображень HEIF/HEIC дозволила домогтися виконання коду на сервері.
Справжня загроза виникла через конфігурацію системи єдиного входу (SSO) OpenAI. Компрометація сесії на форумі дозволила хакерам отримати доступ до робочих акаунтів кількох співробітників у ChatGPT і середовищі розробки Codex. Через пов’язану авторизацію команда дісталася внутрішнього репозиторію компанії, створила там нешкідливий pull request як доказ і припинила подальші дії.
ШІ як інструмент розробки експлойтів
Під час дослідження команда активно використовувала моделі від Anthropic, зокрема спеціалізовані версії Claude Opus 4.8 і Opus 5. Як зазначає The Wall Street Journal, це був не повністю автономний злам — нейромережу скеровували люди, проте ШІ взяв на себе аналіз коду й розробку концепції (proof-of-concept), значно скоротивши час операції.
Команда передала звіт OpenAI 25 липня через платформу Bugcrowd. Компанія підтвердила виправлення своєї частини проблеми приблизно за 14 годин, а 28 липня розробники Discourse випустили власний патч для ізоляції обробки зображень.
Порівняно невелика премія в $6500 пояснюється суворими правилами програми Bug Bounty OpenAI: форум перебував поза межами програми, тому винагороду виплатили виключно за уразливість авторизації на боці самої компанії.
Інцидент наочно демонструє, як генеративні мережі стирають звичні бар’єри в кібербезпеці. Сучасні моделі здатні багаторазово прискорювати аналіз складних систем і створення експлойтів. Сама OpenAI у документації до нових моделей нещодавно визнала, що ШІ досяг рівня, на якому може знаходити й використовувати невідомі вразливості, перетворюючись з інтелектуального помічника на потужний інструмент для зламу.