Куда ушли $387,5 млн после взлома Bitget: хакеры успели перевести активы в биткоин через децентрализованные сети
 ·
03.10.2026 15:57
·
3 минуты чтения
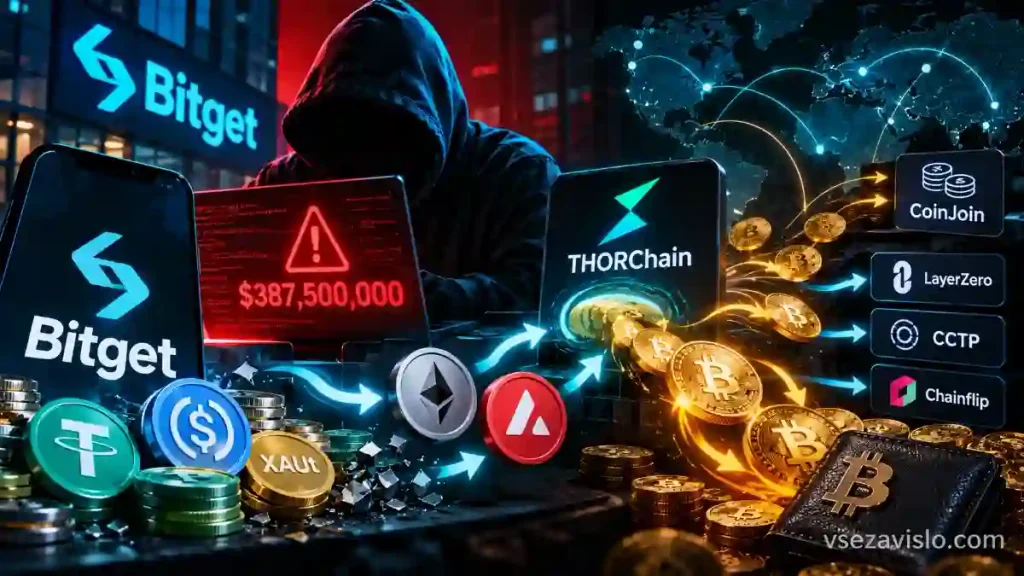
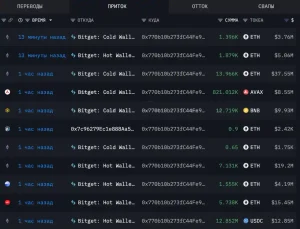
24 сентября криптобиржа Bitget подверглась масштабной атаке, в результате которой злоумышленники вывели 387,5 млн долларов. Аналитики отследили маршрут украденного капитала и пришли к неутешительному для платформы выводу: вернуть средства будет практически невозможно. Хакеры действовали по заранее отработанному сценарию, мгновенно избавившись от блокируемых стейблкоинов и переведя львиную долю суммы в биткоин через децентрализованные кроссчейн-протоколы.
По заявлению самой криптобиржи, злоумышленники не смогли взломать холодные хранилища или скомпрометировать приватные ключи. Они использовали уязвимость нулевого дня в стороннем защитном продукте, завладели внутренними учетными данными с высокими привилегиями и отправляли поддельные команды на вывод средств напрямую в систему горячих кошельков. Изначально ущерб оценивался в 351,6 млн долларов, но после учета транзакций в сетях Zcash и TRON итоговая сумма выросла.
Гонка со временем: почему хакеры спешили обменять USDT
Главная проблема при краже централизованных стейблкоинов (USDT, USDC) — способность компаний Tether и Circle по одному клику заносить адреса хакеров в черный список и замораживать токены на счетах. Злоумышленники прекрасно это понимали: согласно расследованию BlockSec, все украденные стейблкоины и токенизированное золото (XAUt) были конвертированы в ETH и AVAX не позднее чем через 41 минуту после взлома.
В итоге эмитентам стейблкоинов и биржам удалось заблокировать лишь около 840 тысяч долларов — это всего 0,2% от общего объема похищенного.
Следующим шагом стала консолидация капитала в сети Bitcoin с использованием миксеров и децентрализованных площадок. По состоянию на конец сентября атакующие удерживали активы примерно на 342 млн долларов, причем более 83% этой суммы уже находилось в BTC, а часть средств (около 3,94 млн) прогнали через сервис анонимизации CoinJoin, окончательно запутывая следы.
Идеологический раскол в DeFi: THORChain против NEAR Intents
Отмывание таких объемов обнажило идеологическую проблему внутри сектора децентрализованных финансов (DeFi). Основным каналом для перевода активов из других сетей в биткоин стал протокол THORChain — через него прошло около 269 млн долларов, связанных со взломом. Bitget публично призвала команду протокола внести адреса хакеров в черный список, однако разработчики отказались это делать, сославшись на децентрализованную архитектуру площадки, в которую не заложены механизмы ручной цензуры.
Совершенно иначе отреагировал проект NEAR Intents. Его защитная система SHIELD зафиксировала попытки злоумышленников провести через сервис транзакции суммарно на 50 млн долларов. Автоматика отклонила подавляющее большинство подозрительных запросов, а около 503 тысяч долларов удалось остановить прямо во время исполнения операции.
На фоне инцидента в сети появились слухи о причастности к атаке северокорейских правительственных хакеров, однако эксперты BlockSec призывают не спешить с выводами. Сходство методов отмывания говорит лишь о том, что заказчики взлома пользуются услугами одних и тех же теневых крипто-прачечных, а не обязательно принадлежат к одной хакерской группировке.
Сама биржа Bitget справилась с последствиями кризиса без ущерба для клиентов. 2 октября компания сообщила о полном восстановлении всех операций по выводу средств, фиатных шлюзов и P2P-сервисов. Пользовательские балансы не пострадали, а собственный гарантийный фонд защиты платформы (Protection Fund) был пополнен на сумму свыше 300 млн долларов.