Спецы T-Mobile физически перерезали сетевой кабель, чтобы остановить китайских хакеров прямо во время взлома
 ·
21.08.2026 18:33
·
2 минуты чтения
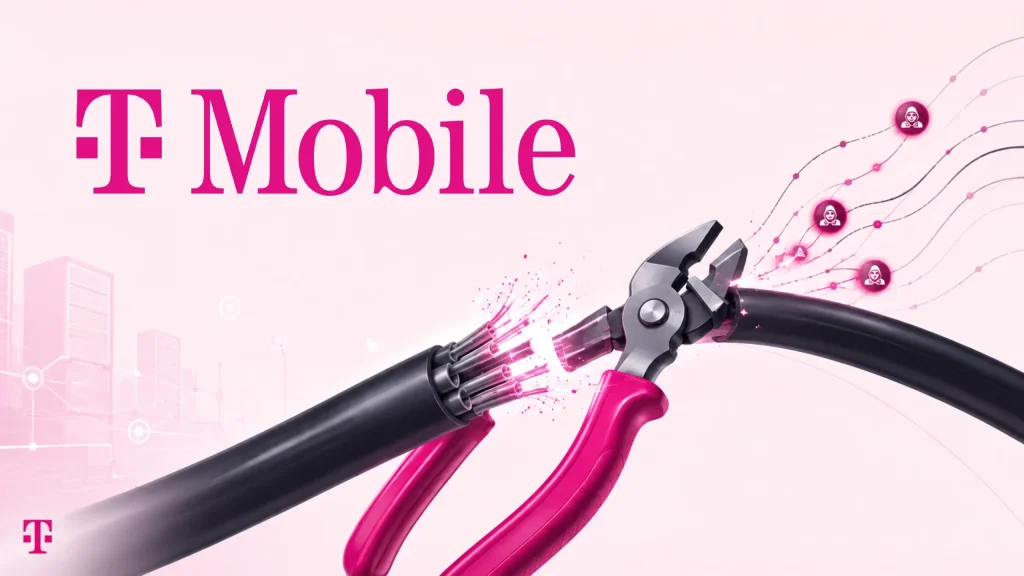
Команда кибербезопасности американского телеком-гиганта T-Mobile пошла на экстренные меры для защиты критической инфраструктуры. Как сообщает Bloomberg, обнаружив активное проникновение связанных с Китаем хакеров во внутренние системы, специалисты компании буквально перерезали физический сетевой кабель, чтобы мгновенно изолировать атакуемый сегмент.
Радикальный метод «физического отключения» был применён в момент, когда защитники сети поняли: стандартных программных средств изоляции недостаточно для быстрой блокировки высококлассных взломщиков.
Охота за телекомами и кампания Salt Typhoon
Инцидент произошёл в рамках масштабной серии кибератак на крупнейших операторов связи США (включая AT&T, Verizon и Lumen Technologies), за которой стоят правительственные хакерские группировки вроде Salt Typhoon. Основной целью атак был шпионаж за высокопоставленными политиками, перехват метаданных звонков и доступ к системам законного перехвата данных (CALEA).
Когда системы мониторинга T-Mobile зафиксировали несанкционированное продвижение взломщиков вглубь сети, инженеры компании решили не рисковать временем на согласование программных маршрутов и отрезали атакуемые серверы на аппаратном уровне.
Экстренный Air-Gap в эпоху цифровых войн
Физический разрыв линии передачи данных — редкий и крайний шаг в корпоративном сегменте, чреватый сбоями в обслуживании клиентов. Однако в условиях противостояния с государственными APT-группировками (Advanced Persistent Threat), способными перехватывать команды администраторов и создавать скрытые каналы управления, создание мгновенного аппаратного барьера (air-gap) оказалось самым надёжным способом предотвратить утечку чувствительных баз данных.
В T-Mobile подчеркнули, что благодаря своевременному реагированию злоумышленникам не удалось получить доступ к конфиденциальным данным клиентов или нарушить общую работоспособность сотовой сети.