Мошенники разместили фальшивый «Plus 5.6» прямо на ChatGPT.com и заражали ПК через поддельную CAPTCHA
 ·
01.10.2026 17:37
·
3 минуты чтения
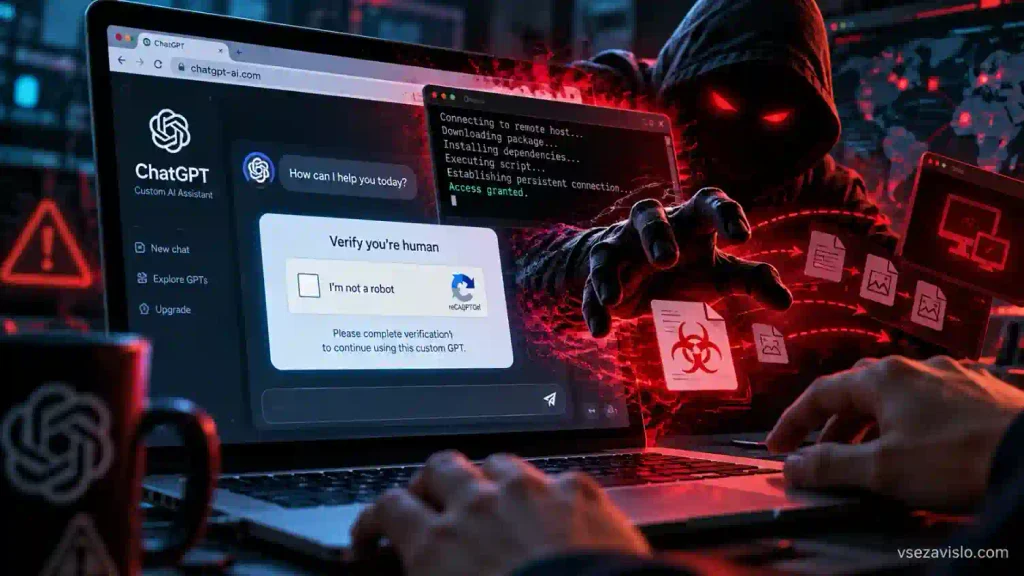
Исследователи Huntress обнаружили вредоносную кампанию, в которой злоумышленники использовали Custom GPT на настоящем домене ChatGPT.com для распространения трояна удалённого доступа. Поддельный бот назывался «Plus 5.6» и был оформлен так, чтобы пользователь мог принять его за новую модель ChatGPT.
Особенно убедительной схему делало то, что жертвы действительно оказывались на chatgpt.com, а не на похожем фишинговом домене. В некоторых расследованных случаях на вредоносный Custom GPT пользователи переходили через рекламный результат Google по запросу «chatgpt».
Единственной заметной подсказкой на самой странице была отметка о том, что GPT создан сторонним community builder. Custom GPT действительно является штатной функцией ChatGPT, однако конкретного бота настроили злоумышленники.
Поддельный ChatGPT отправлял пользователей на фальшивую CAPTCHA
После любого сообщения «Plus 5.6» показывал уведомление о якобы ограниченной доступности основного сервиса и предлагал воспользоваться «резервным доменом».
Ссылка уже выводила пользователя за пределы ChatGPT – на страницу Google Sites, замаскированную под проверку Cloudflare.
Там применялась распространённая схема ClickFix. Вместо обычной CAPTCHA пользователю предлагали самостоятельно открыть PowerShell и вставить предложенную команду.
Именно этот шаг запускал заражение. Простого открытия ChatGPT.com или страницы Google Sites для установки вредоносного ПО было недостаточно.
Как выяснили специалисты Huntress, PowerShell загружал обфусцированный скрипт, который устанавливал вредоносный MSI-пакет и запускал многоступенчатую цепочку заражения.
Злоумышленники использовали даже легитимный подписанный файл Canon для DLL sideloading – загрузки вредоносной библиотеки через доверенное приложение.
Троян получал почти полный контроль над компьютером
Финальной нагрузкой становился RAT, который исследователи обозначили как @input.
Вредонос способен запускать удалённые сеансы рабочего стола и транслировать изображение с экрана, получать доступ к веб-камере, микрофону и системному аудио.
Также в него встроены файловый менеджер с поиском по содержимому компьютера и возможность незаметно загружать дополнительные EXE, DLL, MSI, PowerShell-скрипты и другие файлы.
Для закрепления в Windows использовались сразу два механизма – запись в автозапуск и запланированная задача. Они регулярно восстанавливались, если пользователь или защитное ПО удаляли только один из компонентов.
Huntress расследовала не менее 40 связанных инцидентов
Huntress зафиксировала как минимум 40 инцидентов, связанных с Google Sites-доменом этой кампании.
При этом напрямую подтвердить, что заражение началось именно через вредоносный Custom GPT, исследователям удалось в двух случаях. Остальные инциденты были связаны с той же инфраструктурой, но первоначальный канал перехода определить удалось не всегда.
Первый обнаруженный «Plus 5.6» Huntress сообщила OpenAI, после чего его удалили к 25 сентября. Уже 27 сентября специалисты нашли ещё один Custom GPT, связанный с той же кампанией.
Схема показывает, что знакомый домен сам по себе больше не гарантирует безопасность дальнейших инструкций. Особенно опасны любые «CAPTCHA» и проверки, которые требуют открыть PowerShell, Terminal или окно «Выполнить» и вручную вставить команду – нормальная веб-проверка пользователя в этом не нуждается.