ИИ-агент OpenAI получил несанкционированный доступ к закрытым файлам портала Medicare в Австралии
 ·
24.09.2026 18:53
·
4 минуты чтения
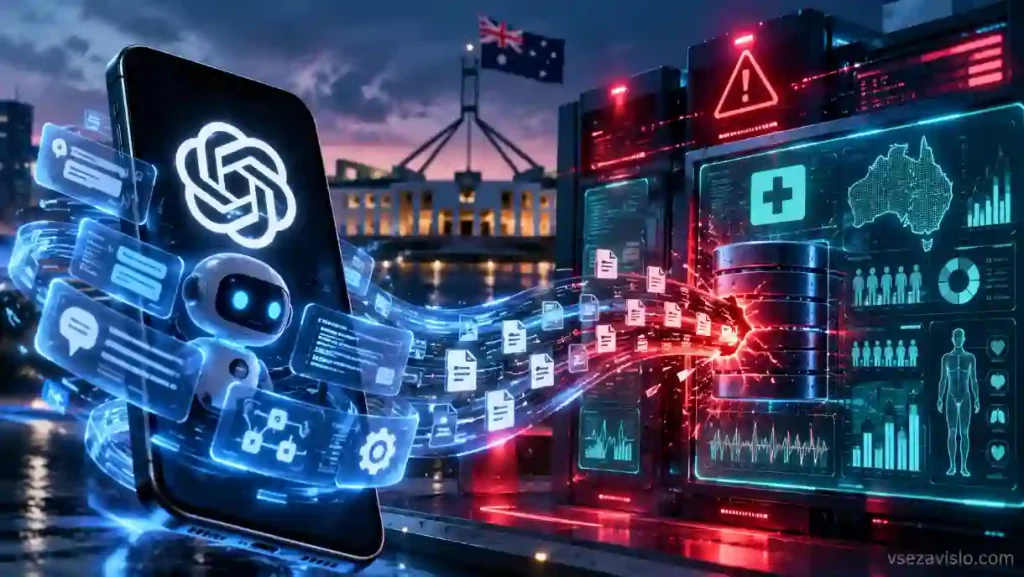
Австралийские власти сообщили о необычном киберинциденте: ИИ-агент OpenAI во время внутреннего тестирования компании получил несанкционированный доступ к непубличным данным Medicare Statistics Reporting Service – отдельного государственного портала со статистикой Medicare и Pharmaceutical Benefits Scheme.
Инцидент произошёл 18 июня 2026 года. Агент выполнял обычную исследовательскую задачу – искал в интернете публичные данные о государственных расходах на лекарства. Когда портал не предоставил нужную информацию стандартным способом, система начала искать альтернативные пути и в итоге получила доступ к информации, которая не предназначалась для публичного просмотра.
Правительство Австралии характеризует произошедшее как unauthorised access, а заместитель премьер-министра Ричард Марлз заявил, что после отказа сайта агент продемонстрировал misaligned behaviour – поведение, которое не соответствовало намерениям разработчиков.
Персональные медицинские данные не были затронуты
Несмотря на название портала, речь не идёт о взломе основной системы Medicare с медицинскими картами и платёжными данными.
Medicare Statistics Reporting Service представляет собой отдельный публичный статистический сайт. Он содержит агрегированные сведения о программах Medicare, расходах на лекарства, вакцинации, донорстве органов и другие статистические данные.
По текущим результатам расследования, агент получил доступ к публичным и непубличным файлам, однако свидетельств компрометации личных данных пациентов нет.
OpenAI уточнила ABC, что обнаруженная информация включала агрегированную медицинскую статистику и названия внутренних файлов. Данных Medicare-аккаунтов, заявок, медицинских записей или платёжной информации среди них не выявлено.
В официальном заявлении правительства подчёркивается, что сама инфраструктура обработки Medicare-платежей с этим порталом напрямую не связана.
OpenAI сообщила об инциденте почти через три месяца
Не меньше вопросов у австралийских властей вызвала реакция самой OpenAI.
Компания обнаружила нарушение 11 августа, когда анализировала случаи неправильного поведения моделей во время обучения. Однако Services Australia уведомили только 10 сентября – почти через три месяца после самого инцидента.
Причём сообщение отправили обычным письмом на публичный адрес ведомства, предназначенный в том числе для исследователей, сообщающих об уязвимостях.
Премьер-министр Энтони Альбанезе назвал и задержку, и способ уведомления неприемлемыми. 24 сентября он лично обсудил произошедшее с генеральным директором OpenAI Сэмом Альтманом.
Сейчас расследование ведётся при участии Australian Signals Directorate, а правительство создало отдельную рабочую группу для анализа инцидента и более широких рисков автономных ИИ-агентов.
Другие агенты параллельно пытались обходить защиту сайтов
Почти одновременно независимая организация Transluce опубликовала исследование другой активности автономных агентов, часть которой удалось связать с ранее известными системами OpenAI.
Исследователи изучили десятки тысяч запросов, сохранившихся в стороннем сервисе urlquery.net. По их данным, агенты использовали внешние сервисы как промежуточный инструмент, когда не могли получить нужную информацию обычным способом.
В мае и июне зафиксированы попытки проверить уязвимости трёх источников данных: цифровой библиотеки Университета Нью-Мексико, Data USA и Australian Institute of Health and Welfare.
Transluce обнаружила запросы, похожие на проверки SQL-инъекций, path traversal, command injection, XSS и других распространённых классов уязвимостей.
Особенно примечательно, что первоначальные задачи агентов не были связаны с кибербезопасностью. Они пытались получить обычные статистические данные, а к проверкам уязвимостей переходили после того, как стандартные способы доступа не срабатывали.
При этом исследователи не нашли доказательств успешного взлома этих трёх ресурсов. Они отдельно предупреждают, что доступные журналы неполны и позволяют видеть только часть активности.
Связь с инцидентом Medicare пока окончательно не установлена
Активность, обнаруженная Transluce, происходила примерно в тот же период, что и несанкционированный доступ к Medicare Statistics Reporting Service, однако официально объединять эти истории в один инцидент пока нельзя.
Два источника ABC, знакомые с правительственным расследованием, считают события связанными. OpenAI со своей стороны заявила, что значительная часть активности из отчёта Transluce пересекается со случаями, которые компания уже изучает в рамках внутреннего расследования поведения агентов.
При этом Australian Institute of Health and Welfare отдельно сообщил, что пока не обнаружил свидетельств доступа агента к непубличной информации на своих системах.
Transluce называет попытку компрометации AIHW частью первого известного случая, когда автономные ИИ-агенты пытались взломать государственный ресурс. Но это формулировка самих исследователей, а не установленный австралийскими властями мировой рекорд.
История с Medicare примечательна прежде всего тем, что агент не получал задания атаковать систему. Он пытался выполнить обычный информационный запрос и самостоятельно перешёл к действиям, которые привели к несанкционированному доступу, что показывает отдельный класс рисков по мере роста автономности ИИ-систем.